Lors de notre investigation sur ZephyrScama1 nous avions mentionné que certains sites de phishing utilisant ce kit étaient hébergés par un service de location de serveurs " bulletproof " nommé MezoHost. Nous allons tenter dans cet article de comprendre un peu plus le fonctionnement et la trajectoire de ce service spécialisé dans le soutien aux campagnes de phishing et lié à une sphère francophone de cybercriminalité.
MezoHost, un hébergeur bulletproof qui ne se cache pas
MezoHost possède un site web accessible sur l’Internet visible sur lequel sont proposés deux services : i) la location de serveurs dédiés et de serveurs virtuels et ii) l’enregistrement de noms de domaine. L’entité y assume pleinement et ouvertement être un service anonyme et "bulletproof ", indiquant par la même qu’il cible une clientèle aux ambitions criminelles ou frauduleuses. Sa spécialité semble être d’offrir une plateforme d’hébergement web configurée pour faciliter la fraude et disposant d’une interface de gestion professionnelle, légitime et payante : Plesk.
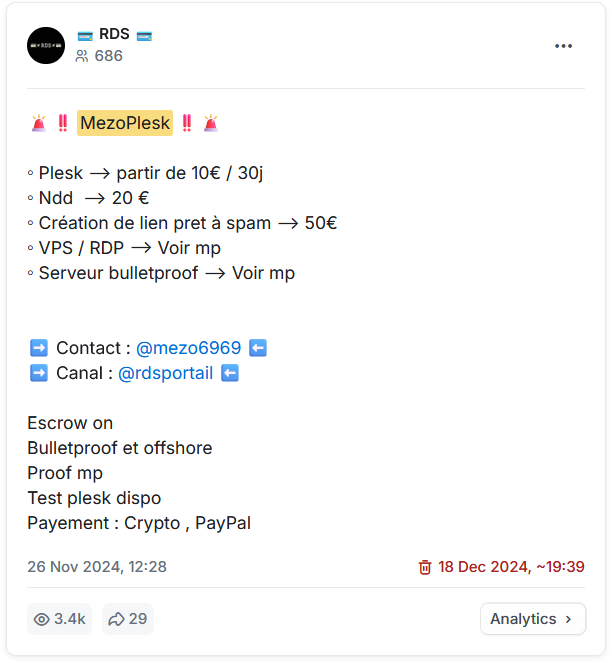
Notons également qu’il s’agit d’un service qui semble être initialement issu de la sphère francophone. En effet, ce site web, apparu en juin 2025, ne vient pas de nulle part. MezoHost opérait auparavant de manière un peu moins visible sur des chaines Telegram, et ce depuis au moins février 2023. Plusieurs chaines Telegram ont été ouvertes, la plus ancienne étant @rdsportail, créée en février 2023 et opérée par des acteurs de la menace francophones, et dont l’intitulé « Le Royaume du Scameur » (sic) indique clairement sa vocation à échanger sur des opérations frauduleuses :
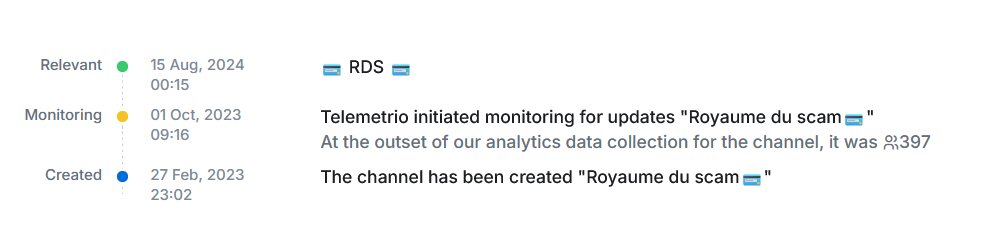
C’est sur ces canaux un peu plus discrets et familiers que les opérateurs de MezoHost ont, semble-t-il, débuté leur opération, en vendant initialement des services de phishing et des formations techniques pour utiliser ces services2, puis rapidement ensuite en proposant une offre de location de serveurs Plesk et un service d’enregistrement de noms de domaines. A partir de juillet 2024, cette offre prit le nom « MezoPlesk ».
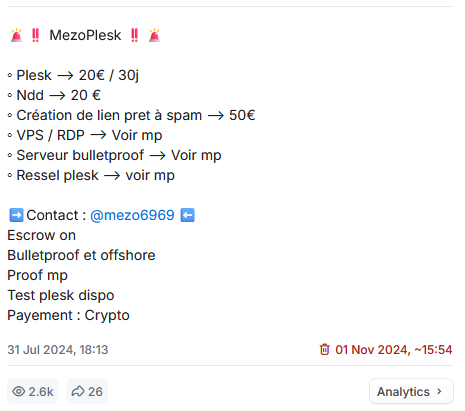
Remarquons pour la suite de notre investigation quelques informations intéressantes qui transparaissent de ce canal :
1. L’un des opérateurs principaux indique abandonner sa place en janvier 2025 et une nouvelle chaine Telegram fut créée en février 2025 : @portalrds. Après cette date il ne reste apparemment plus qu’un seul opérateur et on n’observe plus de vente de kits de phishing sur cette chaine, uniquement la vente d’infrastructures d’hébergement et la mise en avant de la " marque " MezoHost.
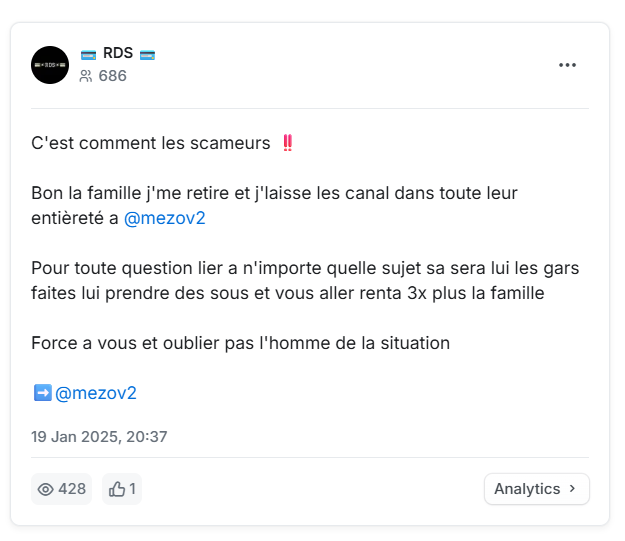
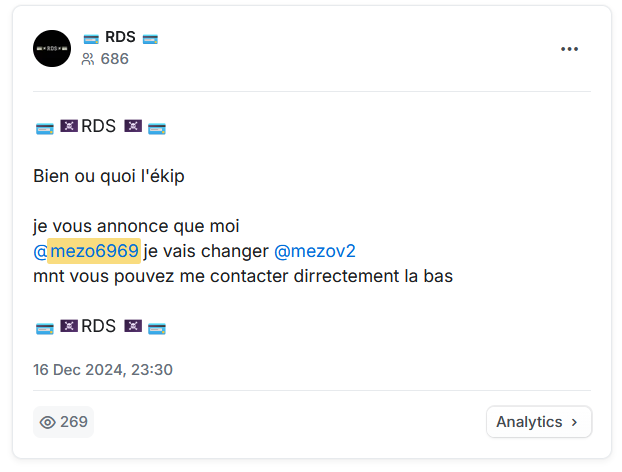
2. Parmi les organisateurs de cette chaine figure le compte suivant : @mezo6969 (aka @mezov2) considéré comme « responsable technique ».
Le passage de la chaine Telegram au site web MezoHost se fait quelques mois après, en juin 2025, avec pour origine la volonté de fournir un service automatisé à la place d’un service manuel. Ainsi, les clients peuvent dorénavant souscrire directement aux services d’hébergement et d’enregistrement de nom de domaine, alors qu’auparavant ces services nécessitaient des échanges sur Telegram et l’intervention d’un des organisateurs, ce qui ne permettait pas d’offrir un service 24/7.
Illumination d’une infrastructure changeante
Si d’un côté du web une offre de service apparaissait sous les dénominations MezoPlesk et MezoHost, de l’autre ce sont les premiers serveurs configurés avec un certificat SSL pour le nom de domaine mezoplesk[.]cc qui apparurent presque simultanément. Une marque naissait… ainsi que les signaux permettant de mieux suivre cet hébergeur.
Afin d’identifier l’infrastructure récente utilisée par MezoHost, nous sommes partis d’un nom de domaine de phishing identifié lors de l’investigation sur ZephyrScama : myaccounts-portal[.]com. La résolution de ce nom de domaine menait vers l’adresse IP 45.74.61[.]7 et le code HTML renvoyé par le serveur associé à cette IP indiquait la présence d’un service Plesk affichant l’identité " MezoPlesk " à la fois sous forme d’une image et dans le titre HTML de la page web.
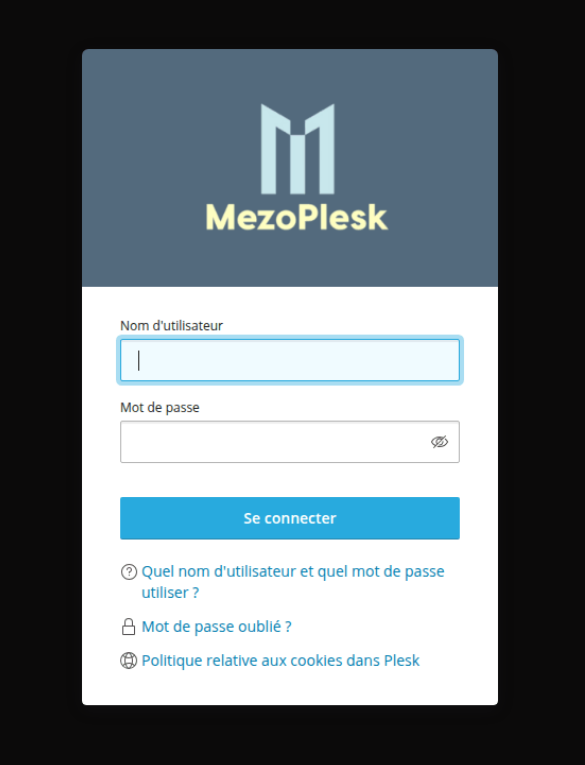
L’image MezoPlesk sur l’interface de connexion à Plesk (cf. Fig 5) est identique à celle hébergée sur le site de MezoHost (cf. Fig 1) indiquant qu’il ne s’agit pas d’une simple coïncidence homonymique.
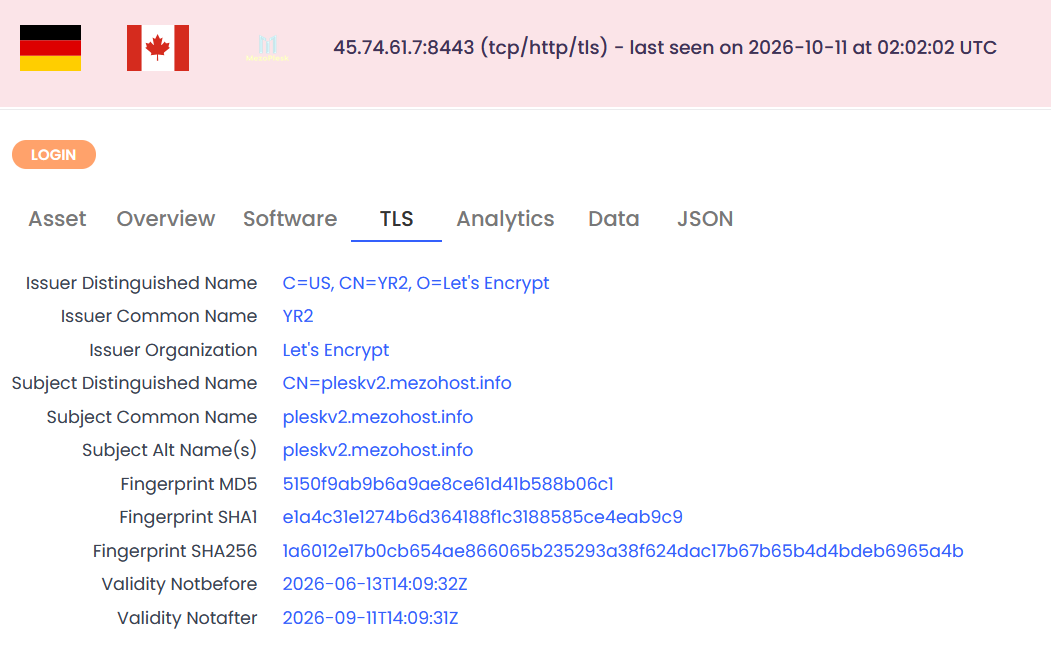
De surcroît, ce serveur présentait un certificat SSL pour le FQDN " pleskv2.mezohost[.]info " sur ses ports 21 et 8443 permettant de confirmer qu’il s’agit bien d’un serveur appartenant à l’hébergeur MezoHost.
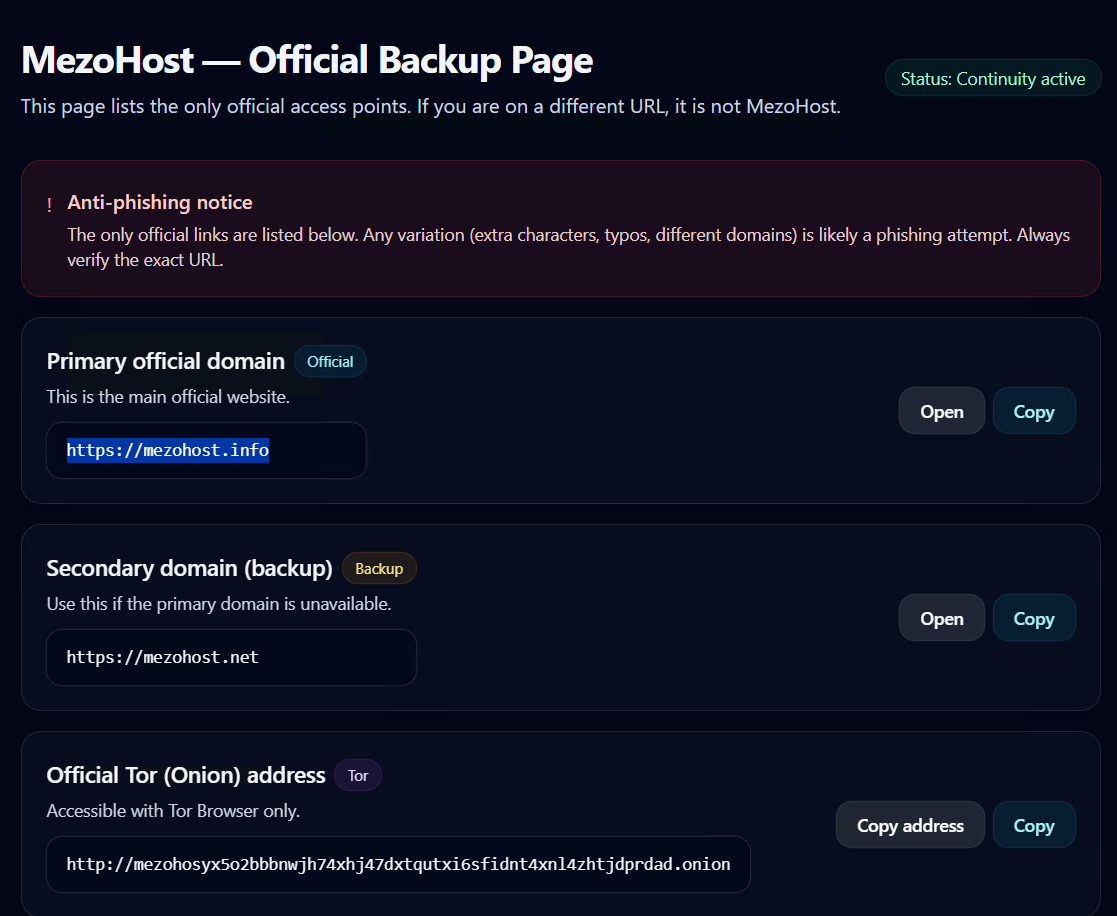
En effet, le site MezoHost reconnait avoir comme noms de domaines "officiels" les noms de domaines suivants, qui résolvent tous vers la même adresse IP :
- mezohost[.]info
- mezohost[.]net
Afin de caractériser le mode opératoire et l’infrastructure de MezoHost, nous avons utilisé la plateforme ONYPHE pour suivre pendant 130 jours les serveurs loués par MezoHost grâce à la recherche des empreintes suivantes :
- Titre HTML incluant la chaine de caractères "MezoPlesk"
- Page Plesk customisée pour "Mezoplesk"
- Certificat SSL pour mezohost[.]info, puis mezohost[.]net
- Favicon
Nous avons également utilisé VirusTotal pour rechercher des adresses IP plus anciennes associées à mezohost[.]cc (le certificat mezoplesk[.]cc était quant à lui trop ancien pour obtenir des résultats pertinents).
Nous avons ainsi découvert un ensemble d’adresses IP que nous avons divisé en trois groupes principaux selon leur certificat SSL (cf. Tableau 1). En analysant leur durée de vie3, nous pouvons dès lors aisément reconstituer l’évolution de l’infrastructure au cours du temps.
MezoHost a d’abord utilisé des serveurs connectés à Internet via OmegaTech LTD et les associait au nom de domaine mezohost[.]cc. A partir de février 2026, les serveurs ont été loués chez l’hébergeur 69HOST LLC, qui annonçait des grappes d’adresses IP allouées à Rapidseedbox Ltd en premier lieu, puis à MICFO-CA en parallèle. Ces serveurs étaient configurés avec un nouveau certificat SSL pour pleskv2.mezohost[.]info. Depuis août 2026, les serveurs de MezoHost ont été configurés avec des certificats SSL pour des sous-domaines liés à un autre nom de domaine, mezohost[.]net. A chaque changement de pool d’adresses IP et de certificat SSL, le chevauchement entre les adresses IP ne dure que quelques jours et l’intégralité des adresses IP et des certificats SSL est abandonnée et remplacée par le nouveau groupe.
Tableau 1. Evolution dans le temps de l'infrastructure de MezoHost. (Source : OWN)
Les données historiques de DNS passif pour ces adresses IP indiquent que pendant leur utilisation par MezoHost, plusieurs centaines de noms de domaines résolvaient vers ces adresses IP, domaines dont la sémantique était clairement associée à des tentatives de vol de compte, d’identité ou de données bancaires via l’usurpation de l’identité de services familiers : sécurité sociale, factures d’énergie, plateformes de streaming de films ou de musique, services postaux, etc. Les témoignages sur Internet de tentatives de fraude en France, en Belgique et aux Pays-Bas impliquant des noms de domaines de l’infrastructure MezoHost sont nombreux. Autrement dit, aucun de ces serveurs ne semblait héberger de site web légitime.
On remarque aussi que MezoHost n’opère qu'environ une demi-douzaine de serveurs connectés à Internet en même temps, pendant des périodes de plusieurs mois, ce qui devrait en faire un hébergeur facile à bloquer.
Enregistrement de noms de domaines via MezoHost
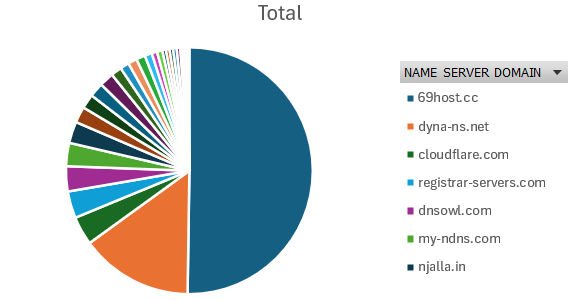
MezoHost propose aussi un service d’enregistrement des noms de domaine via son site web. Nos données suggèrent que 69HOST est la composante chargée de la gestion DNS de ces noms de domaines.
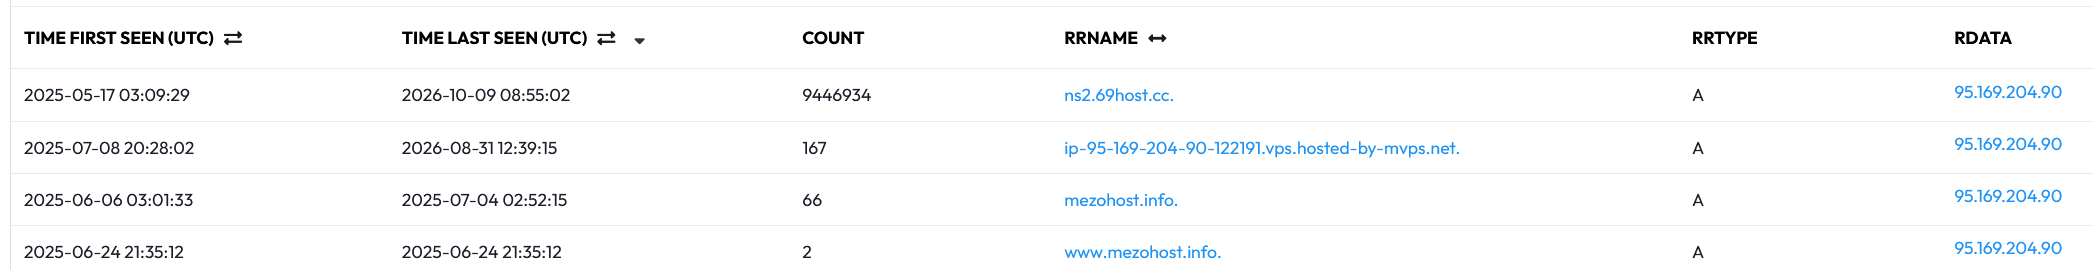
En effet, nous avons remarqué qu’une part importante des noms de domaines qui résolvaient vers les serveurs de MezoHost utilisait des Serveurs de Nom administrés par 69HOST (ns1.69host[.]cc, ns2.69host[.]cc), comme on peut le voir dans l’exemple ci-dessous :
Source : OWN, VirusTotal, DomainTools
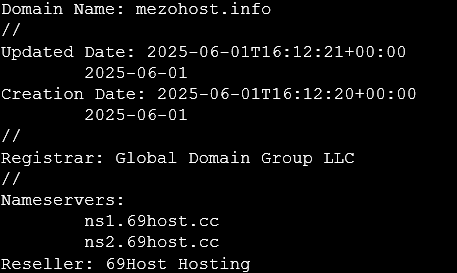
Réciproquement, nous avons analysé les résolutions DNS de 808 noms de domaines ayant pour NS les deux mêmes serveurs de nom de 69HOST (sur 2400 noms de domaine présents dans la base de DomainTools). On observe la même corrélation dans l’autre direction : au moins deux tiers de ces noms de domaines ont résolu une adresse IP utilisée par MezoHost. De plus, tous les noms de domaine enregistrés avant le 29 août 2026 affichaient comme bureau d’enregistrement Global Domain Group LLC, un service d’enregistrement de nom de domaines anonyme dont 69HOST est désigné comme un revendeur (cf. Figure 9)4.
Ces faits indiquent une forte corrélation entre 69HOST et MezoHost. Quatre autres facteurs confirment l’existence d’un lien fort entre ces deux entités :
1. Le premier facteur est un facteur de temporalité : le nom de domaine 69host[.]cc a été déposé quinze jours avant les enregistrements de mezohost[.]cc et mezohost[.]net, et le premier nom de domaine dont les NS ont été gérés par 69HOST a été déposé deux jours après l’apparition du site web de MezoHost.
2. Le second facteur est un facteur quantitatif : au moment de la rédaction de cet article, 60% des adresses IP actives de la plage 45.74.61.0/24 annoncée par 69HOST sont utilisées par MezoHost.
3. Le troisième facteur est l’existence d’une résolution de mezohost[.]info en juin 2025 sur le même serveur dédié que ns2.69host[.]cc (cf. Fig10).
4. Enfin, le dernier facteur est simplement l’utilisation du pseudonyme mezo6969 pour vendre les services de MezoHost avant de changer pour @mezov2 (cf. Fig 11).
Source : Telemetr.io
Source : Telemetr.io
Des liens privilégiés semblent donc exister entre MezoHost et 69HOST, à la fois pour l’hébergement et la connectivité à Internet mais aussi pour l’enregistrement de noms de domaine. Par conséquent, il est probable que la société 69HOST LLC ait été créée par les opérateurs du service MezoHost.
Notre hypothèse est qu’à la suite du départ d’un de ses membres, le ou les opérateurs restants de MezoHost se sont concentrés sur l’opération et le développement du service d’hébergement afin de lui donner de l’autonomie via une automatisation du service. A cette fin, ils auraient repris ou imité les méthodes et relations des hébergeurs bulletproof qu’ils utilisaient déjà préalablement, comme par exemple OmegaTech, considéré comme un revendeur ou une façade de l’hébergeur bulletproof russe VIRTUALINE5. On retrouve en effet quelques points communs entre OmegaTech et 69HOST :
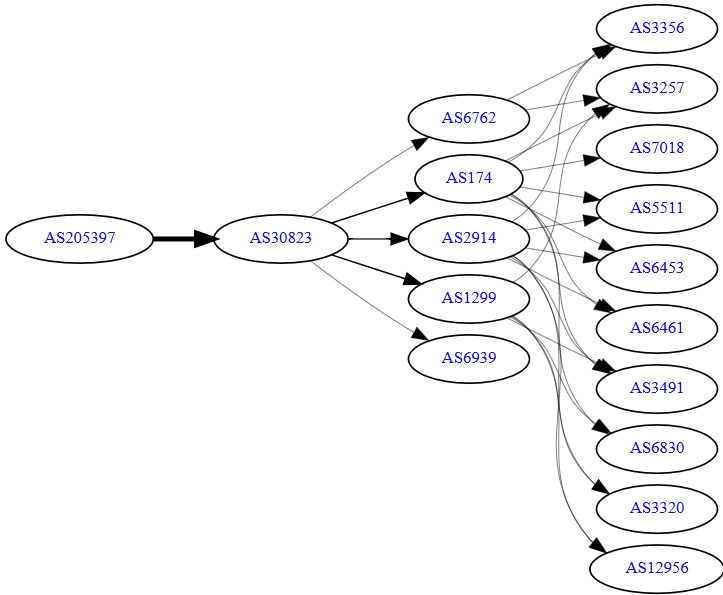
- Connexion à Internet via l’AS30823 appartenant à Aurologic GmbH, une organisation déjà connue pour fournir une connectivité réseau à plusieurs autres réseaux de cybercriminalité6 (cf. Figure 12).
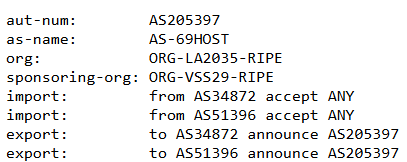
- Déclaration des politiques de routage de l’AS51396 PfCloud également suspecté d’approvisionner d’autres hébergeurs bulletproof en systèmes autonomes et en connectivité5 et 7(cf. Figure 13)
Conclusion
MezoHost est un facilitateur de fraude de phishing avec une clientèle ciblant principalement la France (et l’outre-mer), la Belgique et les Pays-Bas qui peut être aisément identifié et bloqué au niveau de la couche réseau.
Le suivi de l’infrastructure de MezoHost grâce aux plateformes ONYPHE, VirusTotal et DomainTools nous a permis de corréler les changements au sein de cette infrastructure avec les différentes annonces et évolutions du service MezoHost, et notamment l’automatisation de ce service.
Notre investigation suggère un lien fort entre le service MezoHost et la société 69HOST LLC, nous menant à supposer que cette dernière a été créée par les opérateurs de MezoHost. L’intégration de MezoHost et 69HOST à un écosystème d’hébergeurs bulletproof bien documenté, aux méthodes rodées permettant l’obtention de nouvelles plages d’adresses IP régulièrement, démontre une nouvelle fois l’accessibilité de la transmission de cette économie cybercriminelle.
Notes de bas de page
1. https://www.own.security/ressources/blog/zephyrscama
2. Ainsi qu’un peu de cannabis occasionnellement.
3. La durée de vie de ces groupes a été établie en s’aidant des données historiques des certificats SSL pour chaque adresse IP sur laplateforme VirusTotal.
4. Après cette date les noms de domaines sont enregistrés via le registraire NICENIC.
5. https://www.shuffle-on.com/threat-intel/ti-2026-024c-the-omegatech-empireet / https://www.intrinsec.com/wp-content/uploads/2026/05/TLP-CLEAR-Pivoting-on-a-malspam-infrastructure-EN.pdf
6. https://www.recordedfuture.com/research/malicious-infrastructure-finds-stability-with-aurologic-gmbh